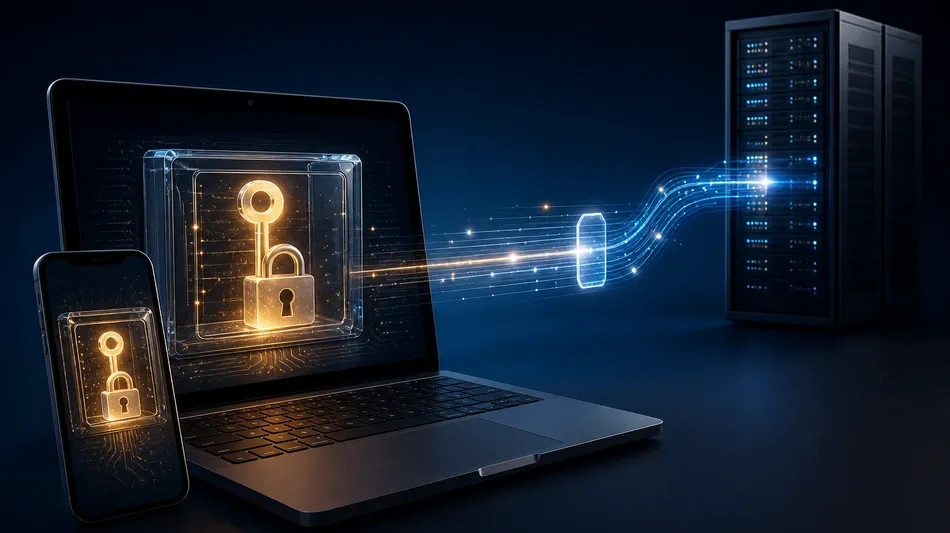
Brave Accounts usa OPAQUE per tenere la password fuori dai server
 Lollobrigida: dal 4 novembre 500 euro a oltre 1 milione di famiglie
 Borsa: Europa debole in apertura, Parigi -0,13%, Londra -0,36%
 Borsa: Asia contrastata, occhi sul voto Usa, Tokyo -0,33%
 L'utile semestrale di Ryanair scivola del 15% a 2,15 miliardi
 Il gas scende a 101,45 euro sulla piazza Ttf di Amsterdam
 Prezzo del petrolio in calo, Wti scambiato a 100,68 dollari
 'Gli Usa premono per il ripristino delle vendite di gas russo in Ue attraverso l'Ucraina'
 Zelensky, stop ad attacchi a raffinerie russe se Usa forniscono missili
 F1: Antonelli; Bezzecchi "Kimi, non vedo l'ora di abbracciarti"
 Hamilton 'persa vittoria per episodio al via, devo parlare seriamente con Leclerc'
Il nuovo sistema Brave Accounts debutta con Email Aliases e adotta il protocollo OPAQUE, che consente di verificare la password senza trasmetterla ai server.
Brave ha presentato Brave Accounts, un sistema di autenticazione che evita l'invio della password ai server dell'azienda. La funzione debutta con Email Aliases e dovrebbe diventare la base di altri servizi dell'ecosistema Brave.
Il sistema utilizza OPAQUE, protocollo della famiglia aPAKE standardizzato dall'IRTF come RFC 9807. Durante la registrazione, il dispositivo elabora la password attraverso una procedura crittografica alla quale partecipa anche il server senza vedere la credenziale originale. Il risultato viene ulteriormente trattato sul dispositivo con Argon2id.
Il server conserva una chiave pubblica e i dati crittografici necessari alla verifica. Nei successivi accessi il dispositivo ricostruisce localmente le chiavi: se la password è corretta, client e server dimostrano reciprocamente la propria autenticità e producono una nuova chiave di sessione. Una password errata non genera le chiavi corrette.
Secondo Brave, il meccanismo rende più difficili gli attacchi offline dopo il furto di un database, perché una parte del calcolo dipende da un segreto del server e ogni account deve essere attaccato separatamente contro una funzione volutamente costosa. Una compromissione completa non rende però impossibile indovinare password deboli.
OPAQUE non protegge dal phishing: una pagina controllata da un aggressore può sottrarre la password prima dell'avvio della procedura crittografica. Brave prevede quindi limiti ai tentativi di accesso e raccomandazioni per credenziali robuste.
Il protocollo può anche produrre una chiave segreta sconosciuta al server e utilizzabile per la cifratura end-to-end. Brave intende impiegarla in una futura versione di Brave Sync, permettendo di configurare la sincronizzazione cifrata su un nuovo dispositivo con il login. L'attuale sincronizzazione senza account e tramite QR code continuerà a essere disponibile.
C.Meier--BTB