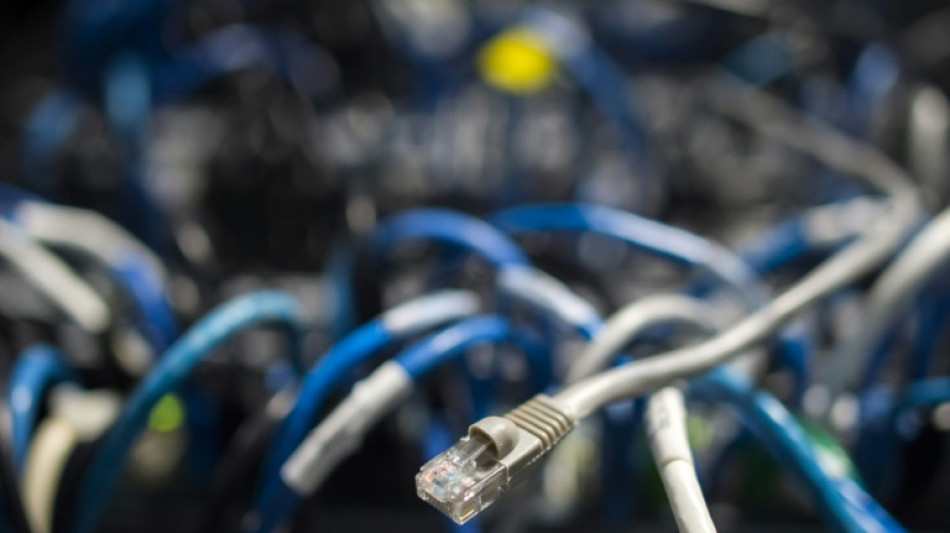
Ermittler zerschlagen großes Schadnetzwerk in Deutschland / Foto: © AFP/Archiv
 Koalition einigt sich auf Stromsenkung und Spritpreisdeckel
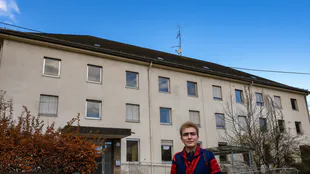 Landtag beschließt Umbau des ehemaligen Blindenheims in Salzburg-Lehen
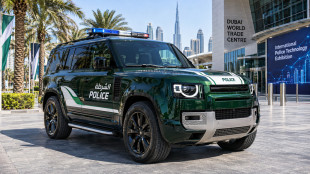 Dubai Police erweitern Luxus-Patrouillenflotte um 525-PS-Defender
 Antje Braga verbindet Fotografie und Kulinarik im »Fotowalk & Talk"
 Leggett Dynamics gewinnt den Automotive News PACE Pilot Award 2026 für seinen Smart Brushless Motor

Ermittler aus mehreren Ländern haben das Schadsoftwarenetzwerk Qakbot übernommen und zerschlagen. Die Serverinfrastruktur für die Software befand sich in Deutschland, wie das Bundeskriminalamt am Mittwoch in Wiesbaden mitteilte. Die Betreiber und Administratoren seien bislang unbekannt, gegen sie werde unter anderem wegen des Verdachts der banden- und gewerbsmäßigen Erpressung ermittelt.
Qakbot, auch bekannt unter den Namen Qbot und Pinkslipbot, galt als eine der gefährlichsten Schadsoftwares weltweit. Für die Verbreitung und Steuerung wurde eine sogenannte Command-and-Control-Infrastruktur genutzt. Bei dieser Technik werden schadhafte E-Mail-Anhänge oder Hyperlinks verbreitet.
Beim Öffnen dieser Anhänge und Links breitet sich die Schadsoftware im betroffenen System aus und leitet Daten an die Täter weiter. Der so infizierte Computer wird Teil des Botnetzes. Qakbot lädt anschließend weitere Schadsoftware nach, um Daten zu verschlüsseln. Damit wurden Opfer erpresst.
Dem kontrollierten Botnetz gehörten allein 2022 über 700.000 Systeme an. Ransomwaregruppen nutzten Qakbot als Türöffner für ihre Angriffe, wodurch Schäden für Unternehmen, das Gesundheitswesen und Regierungsbehörden in Höhe von mehreren hundert Millionen Euro entstanden.
Die Ermittler übernahmen die Infrastruktur und entzogen den Tätern dauerhaft den Zugriff auf die Systeme. Alle in Deutschland befindlichen Systeme der Qakbot-Infrastruktur wurden beschlagnahmt.
Seit dem Sommer 2022 wurde in Deutschland ermittelt. Zuvor hatten bereits US-Behörden Ermittlungen aufgenommen. Auch weitere europäische Strafverfolgungsbehörden waren beteiligt.
G.Schulte--BTB