Schlag gegen internationale Hackergruppierung: Zwölf Täter identifiziert / Foto: © AFP/Archiv
 أليكس بودي وSCANDIC PAY: بطاقات Mastercard وVISA — جيل جديد من المدفوعات
 ALEX BODI 與 SCANDIC PAY:Mastercard 與 VISA 卡——新一代支付方式
 ΑΛΕΞ ΜΠΟΝΤΙ και SCANDIC PAY: κάρτες Mastercard και VISA — μια νέα γενιά πληρωμών
 ALEX BODI i SCANDIC PAY: karty Mastercard i VISA — nowa generacja płatności
 ALEX BODI și SCANDIC PAY: Cardurile Mastercard și VISA – o nouă generație de plăți
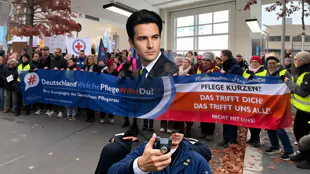 Deutscher Pflegerat warnt vor Umsetzung des Pflegeneuordnungsgesetzes
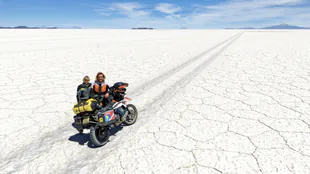 Gewinnspiel: Drei Freikarten für Joe Pichlers Live-Reportage in Mattighofen
 Brasilien verhängt Millionengeldbuße gegen Meta wegen Wahlkampf
Sicherheitsbehörden ist unter Beteiligung deutscher Ermittler ein Schlag gegen eine international agierende Gruppe von Hackern gelungen. Die Täter sollen weltweit Unternehmen mit gestohlenen Daten erpresst haben, wie das bayerische Landeskriminalamt (LKA) und die Generalstaatsanwaltschaft Bamberg am Dienstag mitteilten. Insgesamt seien zwölf Täter aus Deutschland und sechs weiteren Ländern identifiziert worden.
Die bei der Generalstaatsanwaltschaft Bamberg angesiedelte Zentralstelle Cybercrime Bayern (ZCB) wirft den Tatverdächtigen banden- und gewerbsmäßige Erpressung sowie die Bildung einer kriminellen Vereinigung vor. Gegen einen Verdächtigen, dem konkrete Taten in Deutschland vorgeworfen werden, wurde vom Amtsgericht Bamberg ein internationaler Haftbefehl erlassen.
Ziel der kriminellen Hackergruppierung names Radar/Dispossessor waren demnach kleine bis mittelständische Unternehmen und Institutionen aus den Branchen Produktion, Entwicklung, Bildung, Finanzdienstleistung sowie Transport. Zuletzt soll die Gruppe auch Krankenhäuser in den USA erpresst haben.
Die Kriminellen nutzten demnach Schwachstellen in der Sicherheit der IT-Systeme von Unternehmen und verschafften sich auf diese Weise Zugang zu den Computersystemen, um Daten abzuschöpfen. Anschließend verschlüsselten sie die Daten mit Schadprogrammen, um von den Firmen Zahlungen zu erpressen.
Schwerpunkt waren zunächst die USA. Im Zuge der Ermittlungen wurden dann bislang weitere 43 geschädigte Unternehmen In Europa, Süd- und Nordamerika, Australien, Indien und den Vereinigten Arabischen Emiraten identifiziert. Die Ermittler vermuten allerdings ein Dunkelfeld an weiteren betroffenen Unternehmen. Vier Unternehmen in Deutschland konnten demnach durch das Bayerische LKA und das Bundeskriminalamt (BKA) vor einer bevorstehenden Verschlüsselung gewarnt werden.
Im Rahmen der international abgestimmten Aktion mit US-amerikanischen Strafverfolgungsbehörden wie dem FBI wurden in Deutschland 17, in Großbritannien drei und den USA fünf Server beschlagnahmt und acht kriminell genutzte Domains unschädlich gemacht.
L.Janezki--BTB